
¿Cómo instalar Kali Linux en Raspberry Pi? (Guía completa)
Recientemente intenté instalar Kali Linux en mi Raspberry Pi, y honestamente, fue más fácil de lo que esperaba una vez que encontré el método adecuado. Si te interesa convertir tu Pi en una herramienta de pruebas de seguridad, te explicaré lo que me funcionó y cómo puedes comenzar rápidamente.
Kali Linux está disponible directamente en Raspberry Pi Imager, en “Other specific-purpose OS” en la lista de sistemas operativos. Se puede grabar en cualquier tarjeta SD para iniciar directamente en cualquier modelo de Raspberry Pi (todas las versiones son compatibles).
En este artículo, te mostraré las dos formas de instalar Kali Linux en tu Raspberry Pi, y más importante aún, cómo comenzar a usarlo una vez instalado (incluyendo la introducción a algunas de las aplicaciones predeterminadas).
Si estás empezando con Raspberry Pi o Linux, tengo algo que puede ayudarte de inmediato.
Descarga mi hoja de trucos de comandos Linux gratis – es una guía de referencia rápida con todos los comandos esenciales que necesitas para avanzar con tu Raspberry Pi. Haz clic aquí para obtenerla gratis!
¿Qué es Kali Linux?
Kali Linux es una distribución de Linux basada en Debian que incluye herramientas de seguridad y pruebas de penetración.
Anteriormente conocido como Backtrack, muchas empresas de seguridad (y también hackers) lo utilizan.
Asociado con Raspberry Pi, lo convierte en un kit de hacking perfecto. Puede que lo hayas visto en la serie de TV “Mr. Robot”:
Kali Linux está disponible para la arquitectura ARM (en inglés), por lo que la instalación es relativamente simple. Ahora revisaremos cómo instalarlo en tu Raspberry Pi.
Quizás te interese: Sí, puedes acceder a tu Raspberry Pi desde cualquier lugar. Así se hace
💡 Si quieres aprender más sobre Raspberry Pi sin perderte entre cientos de tutoriales, echa un vistazo a mi guía “Domina Raspberry Pi en 30 días”.
¿Cómo instalar Kali Linux?
Descarga gratis el PDF con los 74 comandos esenciales, explicados con ejemplos.
Descargar gratis
Kali Linux se ha añadido recientemente a Raspberry Pi Imager, así que es la forma más fácil de instalarlo en una Raspberry Pi. Puedes usar esta herramienta de la misma manera que al instalar Raspberry Pi OS. Alternativamente, aún puedes descargar la imagen manualmente desde el sitio oficial, si lo prefieres.
Si aún no tienes Raspberry Pi Imager en tu computadora, puedes descargarlo desde el sitio web oficial. Yo normalmente lo tengo en mi PC y grabo todos mis sistemas desde allí, pero también es posible usar Raspberry Pi Imager en una Raspberry Pi si no dispones de una computadora adicional.
Aquí te explico cómo instalar Kali Linux usando Raspberry Pi Imager:
- Inicia Raspberry Pi Imager y realiza las siguientes selecciones en cada paso.
- Device – Elige “no filtering“ en la parte inferior para ver todas las posibilidades.
- OS – Desplázate hacia abajo hasta Other specific-purpose OS y selecciona Kali Linux.
Obtendrás una lista de todas las versiones disponibles, con los modelos de Raspberry Pi correspondientes: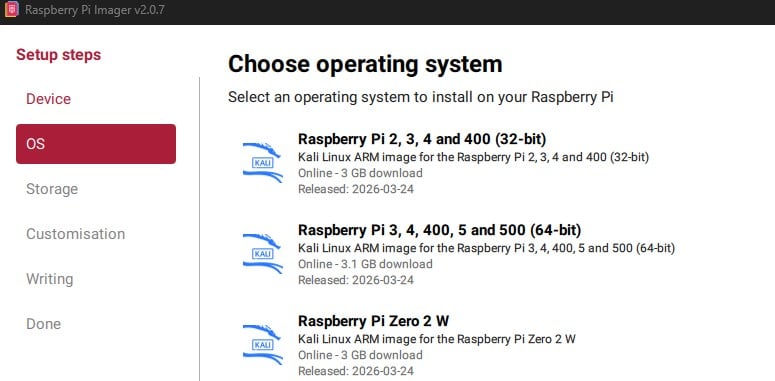
Selecciona la versión que deseas instalar (se recomienda la de 64 bits si es compatible). - Storage – Elige tu tarjeta SD (también puedes usar una unidad USB, en inglés, si lo prefieres).
- Customisation – Haz clic en SKIP CUSTOMISATION, ya que no es compatible en este momento.
- Writing – Haz clic en WRITE para comenzar el proceso de grabación.
Después de unos minutos, Kali Linux debería estar listo para usar, puedes expulsar el dispositivo de almacenamiento y conectarlo a la Raspberry Pi.
Nota: Otra opción es usar la función de arranque por red si está disponible, para grabar directamente Kali Linux desde la Raspberry Pi, sin necesidad de un sistema operativo previo. Haz clic en el enlace para más detalles.
Espera, ¡tengo algunas recomendaciones para ti!
Antes de continuar, te invito a descubrir algunos productos que he seleccionado cuidadosamente para ti. Creo que son esenciales para tu Raspberry Pi. Échales un vistazo y pídelos directamente en Amazon.
Quizás te interese: ¿Tu Raspberry Pi está segura? 17 consejos simples para protegerla
 |
 |
 |
 |
| Una caja silenciosa y práctica | Un SSD de alto rendimiento para potenciar tu Pi | Una pantalla genial para liberar el televisor | Un teclado dedicado con touchpad |
Comenzar con Kali Linux en Raspberry Pi
Descarga gratis el PDF con los 74 comandos esenciales, explicados con ejemplos.
Descargar gratis
No importa cómo hiciste la instalación en la tarjeta SD, ahora estás listo para iniciar Kali Linux por primera vez en tu Raspberry Pi.
Primer arranque en Kali Linux
Simplemente inserta la tarjeta SD en tu Raspberry Pi y enciéndela.
Dale unos minutos para realizar algunas tareas de configuración la primera vez que inicies.
Kali Linux comenzará directamente con la pantalla de inicio de sesión.
Sin preguntas ni nada, inserta, enciende el equipo y espera.
No hay nada más que hacer.
Abrir una sesión en Kali Linux
Una vez que Kali haya arrancado, necesitas iniciar sesión:
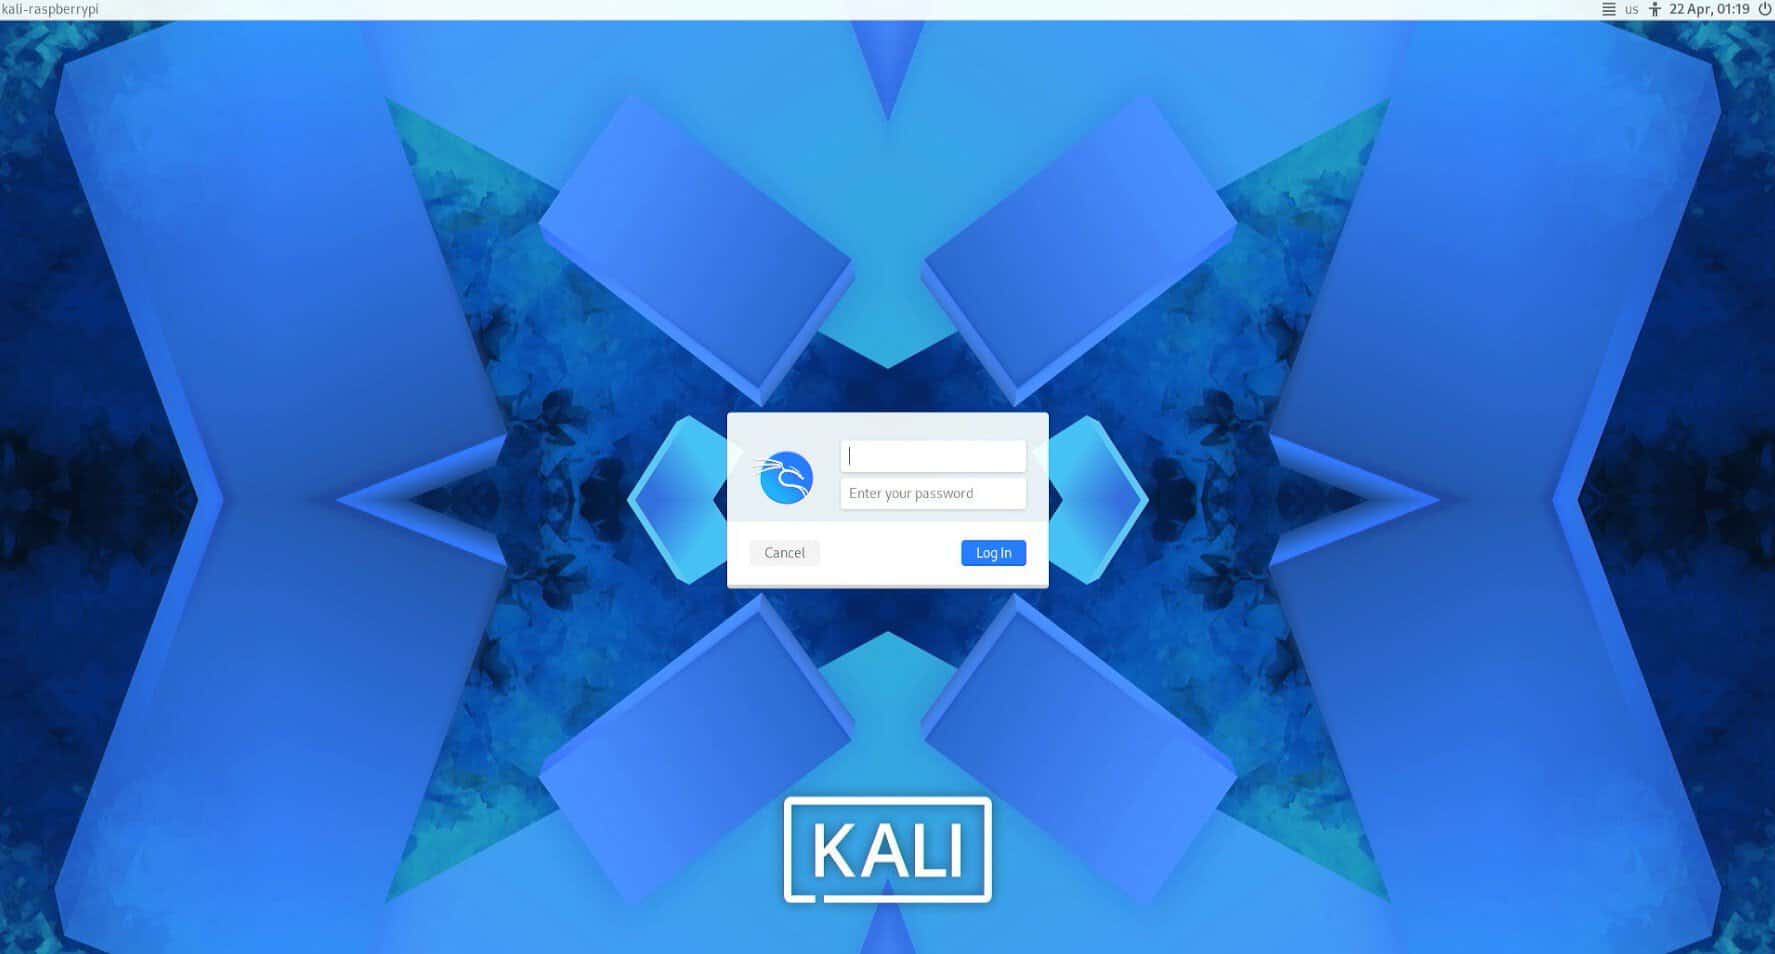
En Raspberry Pi, las credenciales predeterminadas son:
nombre de usuario = kali
contraseña = kali
Advertencia: El teclado predeterminado está configurado en en-US, lo que significa que puede que necesites escribir algo como “kqli” si usas un diseño diferente (como yo).
Ahora estás en el escritorio de Kali Linux, y podemos pasar a la configuración.
Se recomienda encarecidamente que cambies estas credenciales rápidamente.
Puedes hacerlo abriendo una terminal y escribiendo el comando:passwd
Distribución del teclado
Si no usas un teclado estadounidense, puedes cambiarlo en el menú principal > Settings > Keyboard.
- Ve a la pestaña “Layout” y desactiva las configuraciones predeterminadas del sistema.
- Agrega tu distribución personalizada.
- Establece como predeterminada (o elimina la distribución estadounidense).
Pero ten cuidado, en la pantalla de inicio de sesión mantendrás la distribución estadounidense por el momento, así que elige tu contraseña sabiendo esto.
Conectar a tu red (DHCP)
Sigue esta parte solo si hay un servidor DHCP en tu red.
Si no, o si necesitas establecer una dirección IP estática, mira la siguiente sección.
Ethernet:
Si puedes conectarte a una red Ethernet, es la solución más fácil: simplemente conecta el cable RJ45 a tu Raspberry Pi y espera unos segundos para que se le asigne una dirección IP. No hay nada más que hacer.
Wifi:
La tarjeta wifi de Raspberry Pi es compatible de forma nativa, así que la conexión a una red inalámbrica tampoco debería ser complicada.
Quizás te interese: Probé usar una Raspberry Pi 5 como PC principal, esto pasó
En el escritorio de Kali, haz clic en el ícono de red en la parte superior derecha y elige el SSID de tu red wifi.
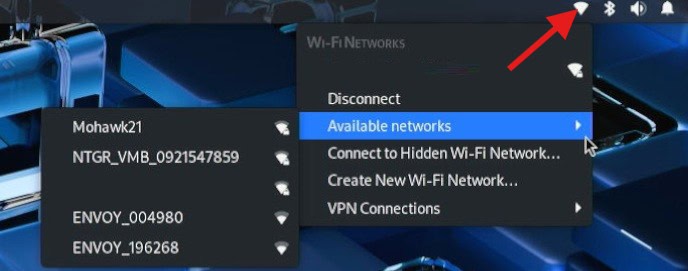
Escribe la contraseña de tu punto de acceso y espera unos momentos para estar conectado.
Obtener la dirección IP actual:
Cualquiera que sea tu modo de conexión, puedes verificar la dirección IP obtenida con el comando ip:ip address
Las direcciones IP se indican en la segunda línea de cada interfaz, después de la palabra clave “inet”.

Recomiendo no activar ambas interfaces simultáneamente, aunque parezca funcionar. Este error común puede generar fallos con los tiempos de respuesta, probablemente debido a un tema de enrutamiento (no investigué más a fondo, pero desactivar el wifi solucionó el problema).
Establecer una dirección IP estática
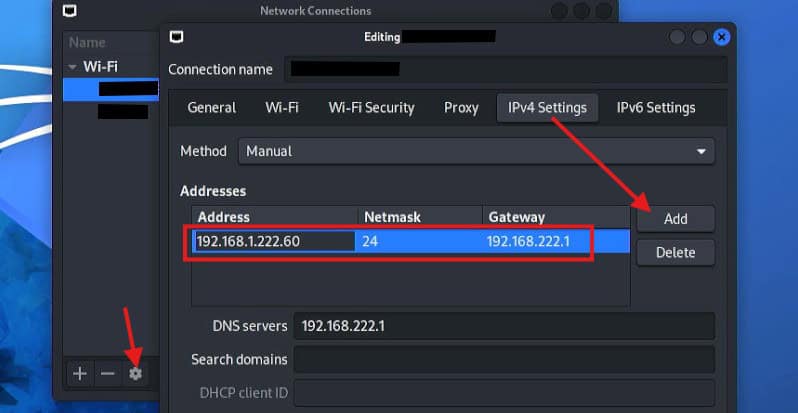
Una dirección IP estática te permitirá elegir la dirección IP asociada con tu Raspberry Pi, y por lo tanto encontrarla luego más fácilmente.
La forma más fácil es usar la herramienta Configuración de Red Avanzada desde el menú principal:
Si prefieres la línea de comandos, puedes hacerlo a través de esta herramienta (en inglés) en una terminal:sudo nmtui
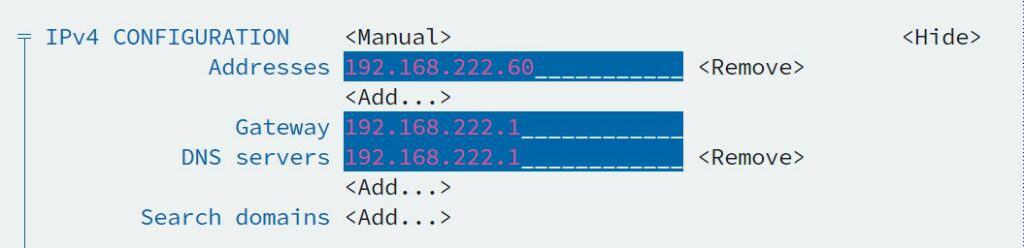
En ella, puedes configurar tu red inalámbrica, pero también establecer una IP estática si es necesario.
Actualizar Kali
Como en cualquier instalación nueva, una buena práctica es actualizar tu sistema.
Kali está basado en Debian, así que puedes usar los mismos comandos que en Raspberry Pi OS:sudo apt update
sudo apt upgrade
Por cierto, tenía más de 900 paquetes para actualizar, así que creo que es bastante importante hacerlo de inmediato.
Habilitar SSH y VNC
Ahora que tenemos una dirección IP fija, es hora de hacer que nuestra Raspberry Pi sea accesible desde otra computadora de la red.
Habilitar SSH
En teoría, SSH ya está instalado y habilitado por defecto.
Si no tienes acceso, probablemente sea porque necesitas iniciar el servicio:systemctl start ssh
Si necesitas ayuda con SSH, mira este tutorial aquí.
Habilitar VNC
VNC te permitirá tener acceso a un escritorio remoto en tu Raspberry Pi.
En las últimas versiones de Kali Linux, el servidor TightVNC ya está instalado.
Solo necesitas establecer una contraseña:
- Abre una terminal o conéctate a través de SSH.
- Usa este comando para definir tu contraseña:
vncserver - Una vez hecho, el servicio también se iniciará.
Ahora puedes conectarte a tu Raspberry Pi en Kali Linux con cualquier VNC Viewer.
Por ejemplo, en Ubuntu:sudo apt install xtightvncviewer
xtightvncviewer 192.168.1.200:1
En Windows, puedes descargar TightVNC aquí.
No olvides agregar “:1” después de la dirección IP.
Recuerda que VNC no es un protocolo seguro, y si lo usas en casa está bien, pero en una red más extensa, es mejor usarlo a través de un túnel SSH, por ejemplo.
Puedes encontrar más detalles sobre el escritorio remoto en Raspberry Pi en mi tutorial enlazado aquí. Es para Raspberry Pi OS, pero es muy similar.
Nota: Si obtienes una pantalla gris al conectarte a Kali Linux con VNC Viewer, puede que necesites editar el archivo de inicio para VNC:sudo nano ~/.vnc/xstartupPega estas líneas (haz una copia de seguridad del contenido antiguo si es necesario): !/bin/sh
unset SESSION_MANAGER
unset DBUS_SESSION_BUS_ADDRESS
startxfce4 &
[ -x /etc/vnc/xstartup ] && exec /etc/vnc/xstartup
[ -r $HOME/.Xresources ] && xrdb $HOME/.Xresources
xsetroot -solid grey
vncconfig -iconic &
Consejo: los comandos son un rollo de memorizar. Reuní los comandos esenciales de Linux en una chuleta imprimible para que no tengas que estar buscándolos en Google cada vez. Puedes descargar el PDF aquí si quieres ahorrar tiempo.
Échale un vistazo: Probé cientos de apps para Linux, estas son mis favoritas
Herramientas de Kali Linux
Ok, tu configuración básica de Kali Linux ya está lista. Obviamente podrías usarlo como un sistema operativo de escritorio estándar, pero supongo que si instalaste Kali, probablemente estés interesado en algunas de las aplicaciones predeterminadas que vienen con él.
Vamos a listar algunas de ellas con una breve demostración de cómo funcionan. Esta no es una lista exhaustiva de tutoriales completos para cada una, pero te dará una mejor idea de las posibilidades.
Cambiar la dirección MAC
Una dirección MAC es un identificador único para cada adaptador de red. Depende de cada fabricante, y a menudo se utiliza para dar acceso a una parte específica de la red a computadoras restringidas. Un servidor DHCP también puede asignar siempre la misma IP a una dirección MAC.
Por ejemplo, puedes configurar tu red wifi para incluir tu dirección MAC en la lista blanca, y evitar que cualquier otra persona se conecte a ella. Tengo un artículo detallado aquí sobre cómo encontrar la dirección MAC de tu Raspberry Pi.
MacChanger es una herramienta que te permite hacer suplantación de dirección MAC, es decir, pretender ser otra persona.
Uso
Instálala si es necesario (en mis pruebas ya estaba instalada):sudo apt install macchanger
Consulta tu dirección MAC actual:ip addr show eth0
Quizás te interese: 25 ideas de proyectos con Raspberry Pi para hacer en casa

Probablemente necesitarás sudo (en inglés) para ejecutar los siguientes comandos.
- Desactivar tu tarjeta de red:
ip link set eth0 down - Obtener una dirección MAC aleatoria:
macchanger -r eth0 - Establecer una dirección MAC específica:
macchanger -m XX:XX:XX:XX:XX:XX eth0 - Reiniciar para restablecer a la dirección MAC estándar.
Hackear la contraseña de wifi
AirCrack-NG es una de las herramientas más populares en Kali Linux.
Es un conjunto completo de herramientas para probar la seguridad inalámbrica de una red.
Proporciona herramientas para monitorear, atacar, probar y descifrar redes wifi.
Uso
Necesitas desconectar el wifi en tu Raspberry Pi antes de comenzar:
- Luego verifica que tu tarjeta de red sea compatible (lo es):
sudo airmon-ng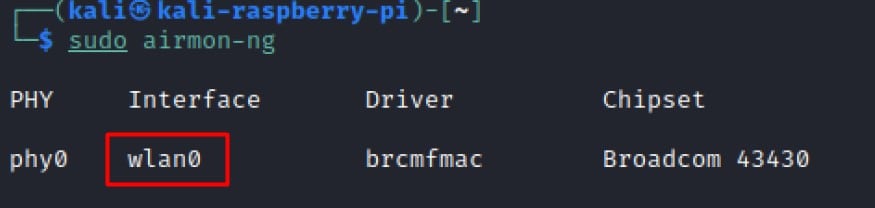
- Iniciar monitoreo:
sudo airmon-ng start wlan0 - Mostrar redes inalámbricas disponibles:
sudo airodump-ng wlan0mon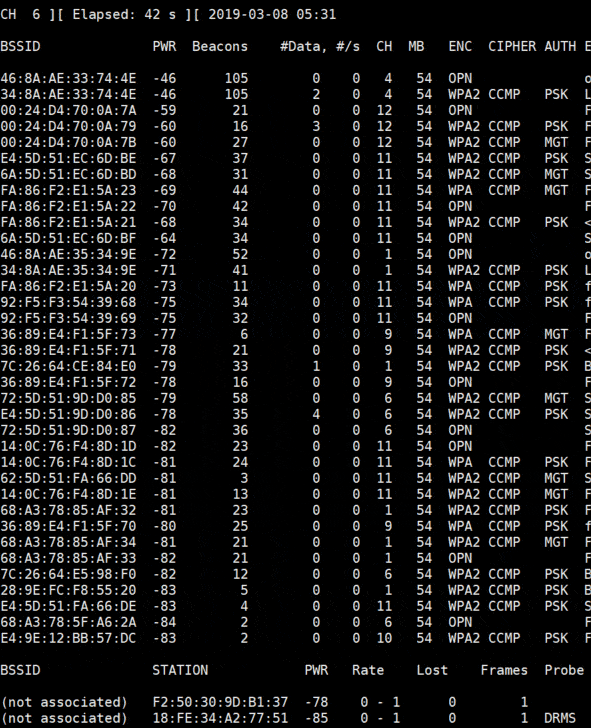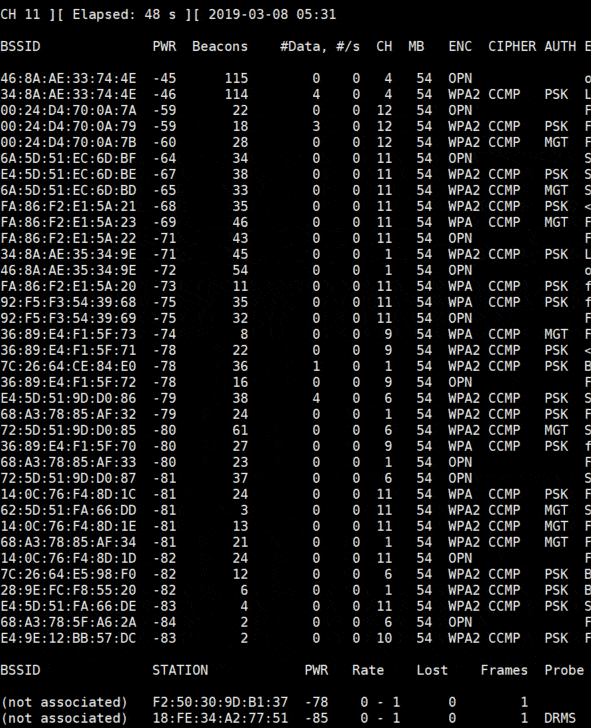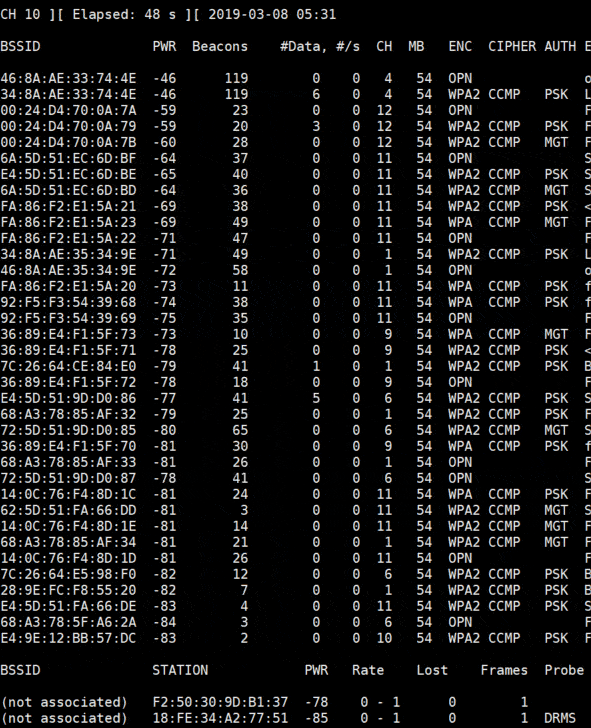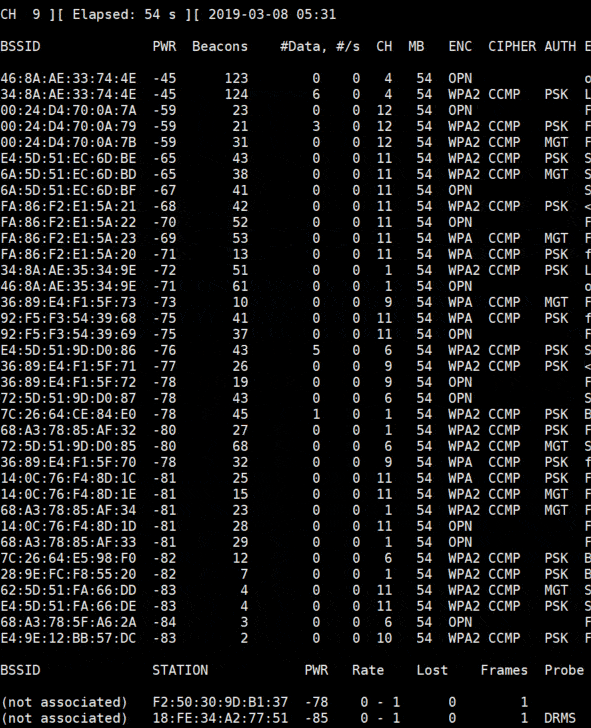
¡Y estás listo para comenzar!
Puedes leer esta publicación para obtener más detalles sobre cómo hacerlo (en inglés).
Fuerza bruta con Hydra
La fuerza bruta es un método de descifrado de contraseñas que prueba combinaciones a partir de un diccionario u otras fuentes, y recorre todas las posibilidades hasta encontrar la correcta.
Hydra es una herramienta para realizar ataques de fuerza bruta muy rápidos desde el software de Kali Linux y es compatible con múltiples protocolos.
Uso
Primero, necesitarás una lista de contraseñas y ponerla en un archivo, como /root/passwords.txt (una por línea).
Puedes encontrar las contraseñas más comunes en Internet o generar las tuyas.
Para la prueba, simplemente pon algunas contraseñas aleatorias manualmente en el archivo.
Luego puedes probarlo. Por ejemplo, he decidido realizar un ataque de fuerza bruta a SSH en mi computadora desde la Raspberry Pi:hydra -l root -P /root/passwords.txt -t 6 ssh://192.168.222.51
Si reviso en mi /var/log/auth.log, puedo ver intentos desde la Raspberry Pi:
May 22 15:55:37 ubuntu sshd[2481]: Failed password for root from 192.168.222.31 port 37226 ssh2
May 22 15:55:37 ubuntu sshd[2487]: Failed password for root from 192.168.222.31 port 37234 ssh2
May 22 15:55:39 ubuntu sshd[2482]: Failed password for root from 192.168.222.31 port 37228 ssh2
May 22 15:55:39 ubuntu sshd[2484]: Failed password for root from 192.168.222.31 port 37232 ssh2
Analizador de paquetes
Un analizador de paquetes (o sniffer) es una herramienta que puede interceptar tráfico de la red y capturarlo para analizarlo.
En Kali Linux, puedes usar Wireshark (en inglés), que es la herramienta más utilizada para analizar el tráfico de red.
Es una herramienta gráfica, pero puedes capturar paquetes con tcpdump o algo más, y luego abrirlo con Wireshark.
Uso
Puedes encontrar la aplicación en el menú de Aplicaciones en Discovery > Network Sniffing:
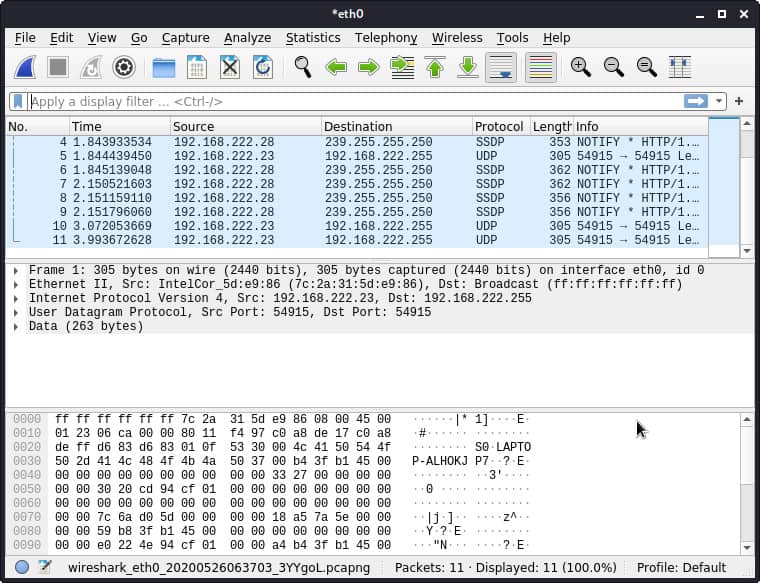
- Inicia la aplicación y luego ve a Capture > Start.
- Ahora verás todos los paquetes de la red.
- Haz clic en Stop cuando quieras.
Luego hay muchas funciones que puedes usar para filtrar o analizar lo que has capturado:
Relacionado: Comenzar con Wireshark en Ubuntu (en inglés)
Échale un vistazo: ¿Quieres instalar Windows 11 en tu Raspberry Pi? Así se hace
Inyección SQL
La inyección SQL es una técnica para atacar aplicaciones inseguras que consiste en insertar código en campos de entrada del usuario que no están protegidos.
Esta técnica se utiliza principalmente para atacar sitios web que tienen bases de datos (en inglés).
Por ejemplo, si reemplazas un parámetro de la URL, digamos ?user=tu_nombre por algo como ?user=tu_nombre ‘ OR 1, si el campo está mal protegido, la consulta SQL se modificará y devolverá todos los datos, no solo los de tu usuario.
En Kali Linux, la herramienta sqlmap permite comprobar la existencia de vulnerabilidades de inyección SQL.
Uso
La herramienta sqlmap es muy fácil de usar.
Solo necesitas poner la URL de la página a probar, algo como esto:sqlmap -u https://www.dominio.com/?p=123

Una vez que hayas encontrado un agujero de seguridad, es posible profundizar con esta herramienta para ver qué puedes obtener. Pero lo mejor es solucionarlo.
Explotación de vulnerabilidades
Metasploit es una herramienta que te permitirá validar vulnerabilidades y utilizarlas.
Metasploit permite automatizar el proceso de descubrimiento y explotación, y proporciona las herramientas necesarias para realizar la fase de pruebas manuales en una evaluación de penetración.
Uso
Puedes iniciarlo desde el menú principal > Execution > metasploit-framework.
Esta herramienta inicializará y abrirá una terminal que te permitirá usarla.
Por ejemplo, puedes usar nmap en el marco:db_nmap -v -sV 192.168.222.1
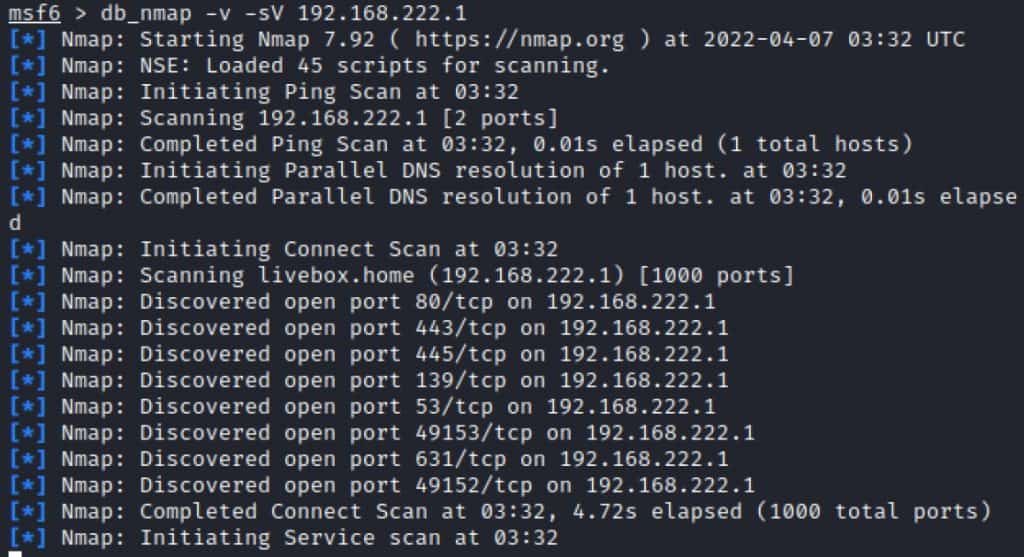
También puedes recuperar información sobre una vulnerabilidad conocida y tratar de usarla:db_rebuild_cache
search CVE-2018-9864
use exploit/folder/folder/name
Reemplaza el parámetro de búsqueda con tu ID de vulnerabilidad y usa la ruta de explotación mostrada en los resultados de búsqueda.
Si estás interesado en aprender más, encuentra un buen tutorial sobre el tema (o lee la documentación), ya que no es posible explicar todo en unas pocas líneas.
Consejo: los comandos son un rollo de memorizar. Reuní los comandos esenciales de Linux en una chuleta imprimible para que no tengas que estar buscándolos en Google cada vez. Puedes descargar el PDF aquí si quieres ahorrar tiempo.
Échale un vistazo: Probé usar una Raspberry Pi 5 como PC principal, esto pasó
Tutorial en video
Si quieres una guía visual, mira nuestro video sobre cómo instalar Kali Linux en tu Raspberry Pi:
Suscríbete para obtener todos los demás videos sobre Raspberry Pi:
Hemos visto cómo instalar Kali Linux en Raspberry Pi, incluyendo los primeros pasos de la configuración del sistema, y algunas herramientas interesantes para usar en esta distribución.
Como dije al principio, este artículo no es exhaustivo. Hay cientos de aplicaciones y la mayoría son bastante complicadas de manejar, lo que requeriría un artículo para cada una, pero ese no era el objetivo aquí (de hecho, tengo otro sitio web sobre Kali Linux que puedes consultar si estás interesado en este tema).
De cualquier manera, espero que este artículo te haya sido útil. Consulta los enlaces a continuación para más recursos interesantes sobre el mundo de Raspberry Pi.
Quizás te interese: Sí, puedes acceder a tu Raspberry Pi desde cualquier lugar. Así se hace
Cuando estés preparado, aquí tienes un atajo para ti:
Domina tu Raspberry Pi en 30 días: Si buscas los mejores consejos para convertirte en un experto en Raspberry Pi, este libro es para ti. Aprende habilidades útiles de Linux y practica múltiples proyectos con guías paso a paso.


